


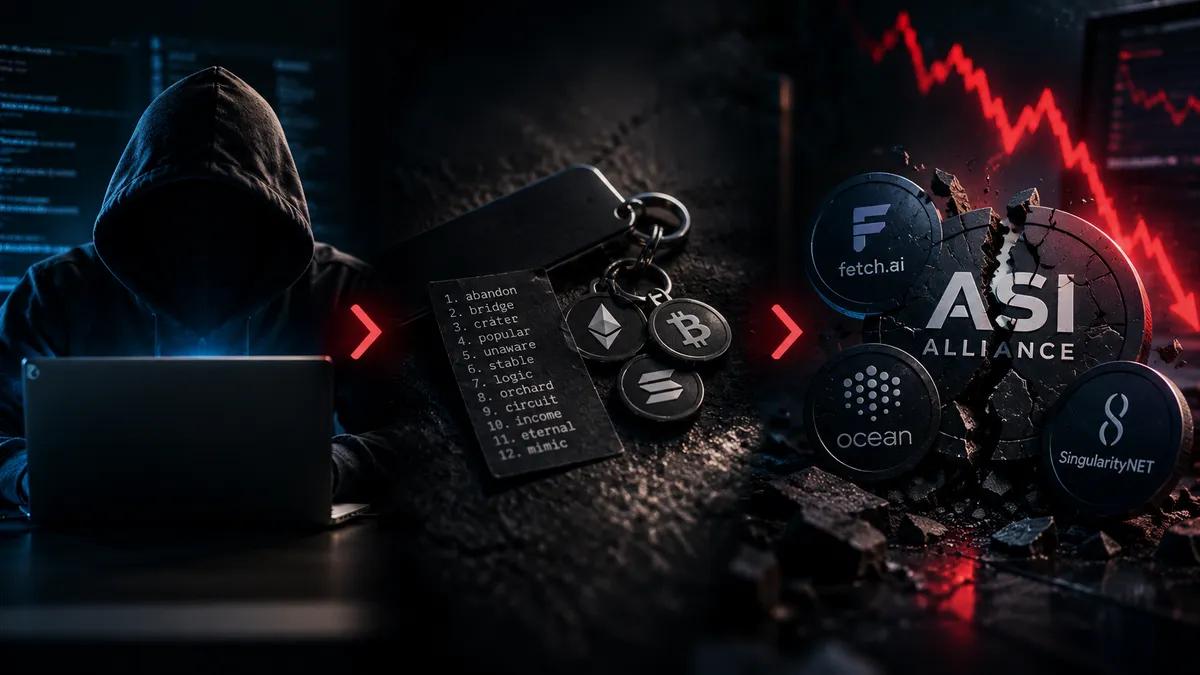
Três incidentes seguidos: um ataque, um conjunto de chaves roubadas e um fim de semana péssimo para a ASI Alliance.
 DeFi
 Alliance
Durante o fim de semana de 19 e 20 de setembro, um único atacante investigou três projetos de criptomoedas focados em inteligência artificial, um após o outro. Fetch.ai, NuNet e SingularityNET foram todos atingidos, e a PeckShield identificou que o mesmo explorador estava por trás de todos eles. A carteira agora contém cerca de US$ 16,77 milhões em termos contábeis. O dinheiro que realmente saiu é muito menor, e essa diferença é a parte interessante desta história.
Sábado: o dreno de FET
O primeiro movimento ocorreu às 20h21 UTC do dia 19 de setembro, quando aproximadamente 8,7 milhões de FET saíram do conversor de tokens Ethereum da Fetch.ai. A própria análise on-chain da Fetch.ai, divulgada pela KuCoin, estima o valor em 8.721.530 FET, cerca de US$ 1,55 milhão, e atribui a origem a uma chave de backend comprometida na ponte cross-chain da SingularityNET. Ninguém conseguiu quebrar o contrato. O atacante apresentou uma assinatura válida e o conversor confirmou a transação.
A Startup Fortune relata que a função em questão nunca acionou a verificação de limite que a Fetch.ai já havia incorporado em sua função complementar. Portanto, mesmo uma assinatura com aparência legítima poderia esgotar o limite de uma só vez.
Em menos de um minuto, uma chave de cunhagem NuNet roubada imprimiu 408,5 milhões de NTX, cerca de 42% da oferta total. O NTX caiu entre 65% e 70% nos primeiros relatórios, e a Startup Fortune afirma que a queda chegou a 95% no pior momento. O FET caiu cerca de 10%. O atacante vendeu o FET legítimo por aproximadamente 523 ETH, de acordo com a Crypto Economy.
A Fetch.ai afirmou no X que estava trabalhando com a SingularityNET para desativar as carteiras e os contratos afetados e que sua própria análise preliminar apontava para uma chave de assinatura comprometida, e não para um bug na lógica do contrato.
Domingo: SingularityNET
Algumas horas depois, o mesmo endereço migrou para a ponte SingularityNET. De acordo com a PANews, a PeckShield reportou a emissão de 260 milhões de AGIX e 53,838 milhões de WMTx no Ethereum, e a World Mobile Chain confirmou que seu lado da ponte também havia sido explorado. Outras contagens são maiores. O Coin Bureau, conforme resumido pela Hokanews, contabiliza 896 milhões de AGIX, 500,5 milhões de WMTx e 492,4 milhões de CGV em todo o incidente. Eu consideraria os números de emissão por token como provisórios até que alguém publique uma conciliação completa.
A própria conta da ASI Alliance afirmou que os contratos principais da Fetch.ai não foram afetados e que as conversões de AGIX para FET foram pausadas por precaução. Em 21 de setembro, o Crypto Times observou que a SingularityNET não havia divulgado um comunicado independente sobre o incidente.
O problema de 17 milhões de dólares
O valor de PeckShield é real, mas leia com atenção. A carteira contém 198,3 milhões de AGIX, avaliados em US$ 14,42 milhões, além de 649 ETH e uma fração de WMTx. A maior parte desse valor é composta por AGIX recém-criado, um token antigo com liquidez muito baixa desde a fusão de 2024, que tornou o FET o principal ativo, de acordo com o Metaverse Post. Tente vender 198 milhões de AGIX e o preço que você esperava não existirá mais.
O esquema de saque se apresenta da seguinte forma: cerca de US$ 1,55 milhão em FET, aproximadamente 547,9 ETH (cerca de US$ 1,44 milhão) em valor extraível de NTX e US$ 289.575 em USDC retirados de um contrato de folha de pagamento, segundo a Protos. A Protos estima o valor total roubado em cerca de US$ 2 milhões.
Isso também é relevante para a teoria que circula de que o tamanho da carteira significa que esses três ataques não foram os primeiros. Talvez. As reportagens que encontrei não relacionam esse endereço a roubos anteriores, e a maior parte do saldo de US$ 17 milhões é explicada por esse incidente específico. É uma pergunta pertinente. Só que ainda não foi respondida.
Chaves, não código
O detalhe que mais me incomoda é o da Bitquery. Antes de qualquer movimentação de tokens, o atacante roubou ETH e BNB de 16 carteiras, e quatro delas haviam sido previamente identificadas como carteiras de funcionários da SingularityNET ou da NuNet. Isso parece menos uma exploração inteligente de contrato e mais uma invasão. A Bitquery também alertou que a maioria das chaves de assinatura não havia sido alterada e, em 21 de setembro, o autorizador do conversor comprometido e a função de minerador da NuNet roubada ainda estavam ativos.
Continuo voltando a esse ponto. Trata-se de uma aliança que vende infraestrutura de IA descentralizada, e tudo desmoronou por causa da questão mais antiga do setor: quem detém as chaves e quantas coisas essas chaves abrangem? Uma chave de autorização alcançava um conversor, um emissor e uma ponte entre projetos que compartilham uma história, mas que, no papel, são empresas separadas.
Setembro foi um mês repleto de exploits, então este poderia facilmente se perder em meio a tantos outros. As questões em aberto são concretas: se as chaves serão finalmente rotacionadas, o que a NuNet fará com os 230 milhões de NTX ainda retidos em uma carteira e se as conversões de AGIX para FET voltarão a funcionar.
Airdrops e retrodrops eram para ser a grande aposta de 2026. Até agora, o único retrodrop que deu lucro nesse segmento do mercado foi para quem tinha a chave de emissão.


 Copiado com êxito... Agradecemos por compartilhar nosso conteúdo!:



Bónus de depósito de 5% até 100 gemas
0% de taxas sobre depósitos e levantamentos de pele.


Bónus de Depósito de 11% + FreeSpin


BÓNUS DE DEPÓSITO EXTRA DE 10% + 2 RODADAS GRÁTIS

Caso grátis e bónus de boas-vindas de 100%


5 caixas gratuitas, diárias gratuitas e bónus
3 caixas grátis e um bónus de 5% adicionado a todos os depósitos em dinheiro.
+5% para depósito


Comentários